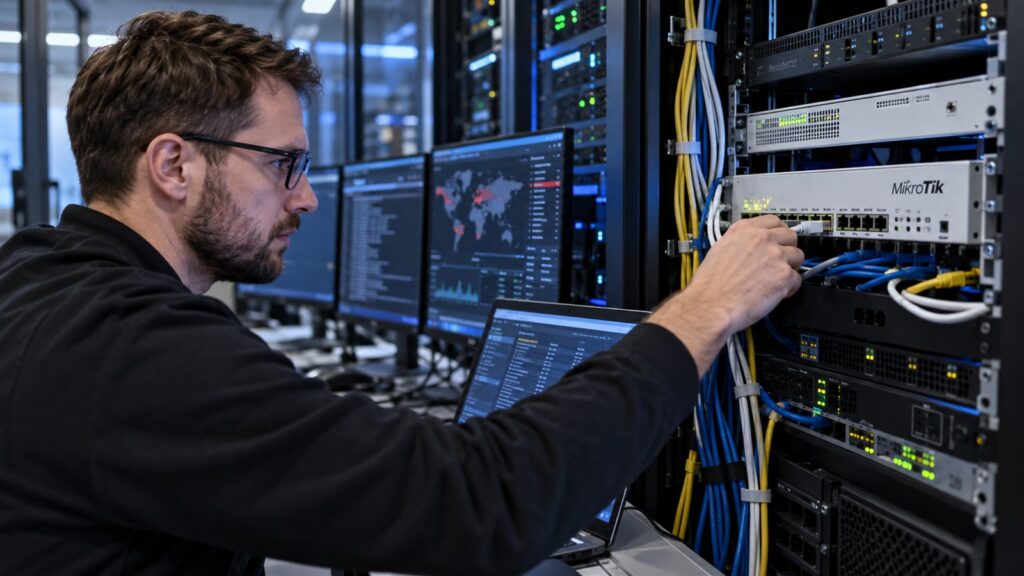
CERT Polska opisał aktywnie wykorzystywane podatności w RouterOS. Połączenie najpoważniejszych błędów może umożliwiać ominięcie uwierzytelnienia SSH i przejęcie kontroli nad urządzeniem, dlatego administratorzy powinni sprawdzić wersje oprogramowania.
Routery i urządzenia sieciowe działają często przez lata bez większej uwagi użytkowników. To właśnie dlatego podatności w ich oprogramowaniu są szczególnie niebezpieczne. CERT Polska we wrześniu opisał serię błędów w MikroTik RouterOS, z których część była aktywnie wykorzystywana przez atakujących.
Najpoważniejszy scenariusz, określany przez badaczy nazwą „MikroTrick”, pozwala na obejście uwierzytelnienia w usłudze SSH. W konsekwencji napastnik może uzyskać możliwość wykonywania komend na podatnym urządzeniu. Dla firmy lub operatora sieci oznacza to ryzyko przejęcia routera, zmiany konfiguracji, podsłuchu ruchu albo wykorzystania urządzenia do dalszych ataków.
CERT Polska podkreśla, że producent udostępnił poprawki usuwające opisane błędy. Administratorzy powinni więc sprawdzić wersję RouterOS i nie odkładać aktualizacji. W przypadku urządzeń wystawionych bezpośrednio do internetu szczególne znaczenie ma również ograniczenie dostępu do panelu administracyjnego i usług zdalnego zarządzania.
Badacze odtworzyli sposób działania ataków na podstawie publicznych logów i zgłoszeń. W części przypadków obserwowano próby utworzenia konta z wysokimi uprawnieniami oraz komunikację z infrastrukturą kontrolowaną przez napastników. CERT koordynował ujawnienie podatności i publikację numerów CVE.
Dla małych firm problem może być szczególnie istotny, ponieważ router bywa urządzeniem konfigurowanym raz przy instalacji i później praktycznie nieobsługiwanym. Jeżeli nie ma regularnego procesu aktualizacji, nawet krytyczna poprawka może pozostać niezainstalowana przez wiele miesięcy.
Co powinien sprawdzić administrator
Poza aktualizacją warto sprawdzić listę kont administracyjnych, logi logowania i reguły zapory. Nieoczekiwane konto, nietypowe połączenia zewnętrzne lub zmienione ustawienia powinny być sygnałem do dokładniejszej analizy. W przypadku podejrzenia przejęcia samo zainstalowanie nowej wersji może nie wystarczyć, bo napastnik mógł już zmodyfikować konfigurację.
W domu sytuacja jest podobna, choć skala sieci jest mniejsza. Użytkownik powinien aktualizować firmware routera, stosować silne hasło administracyjne i wyłączyć zdalny dostęp, jeśli nie jest potrzebny. Warto też upewnić się, że panel zarządzania nie jest dostępny bezpośrednio z internetu.
Przypadek MikroTik pokazuje szerszy problem: bezpieczeństwo sieci zaczyna się na urządzeniu brzegowym. Komputery i telefony mogą mieć aktualne zabezpieczenia, ale podatny router nadal stanowi słaby punkt całego środowiska.
W środowisku firmowym dobrym rozwiązaniem jest stworzenie rejestru urządzeń sieciowych z informacją o wersji systemu i dacie ostatniej aktualizacji. Pozwala to szybko ustalić, które urządzenia wymagają reakcji po publikacji krytycznej podatności. Bez takiej ewidencji administrator może nawet nie wiedzieć, że w oddziale lub magazynie działa starszy router wystawiony do internetu.
Po aktualizacji warto wykonać kopię bezpiecznej konfiguracji i sprawdzić, czy urządzenie nie ma niepotrzebnie otwartych usług. Dostęp administracyjny najlepiej ograniczyć do zaufanych adresów lub sieci zarządzającej. Jeżeli router obsługuje krytyczny ruch, aktualizację należy zaplanować tak, aby ograniczyć przestój, ale krytyczne poprawki nie powinny być odkładane wyłącznie z obawy przed krótką przerwą techniczną.
W przypadku urządzeń MikroTik administratorzy powinni korzystać wyłącznie z oficjalnych aktualizacji i dokumentacji producenta. Pobieranie przypadkowych pakietów z forów lub nieznanych repozytoriów może dołożyć kolejny problem bezpieczeństwa. Po zakończeniu aktualizacji warto także zapisać informację o wersji i dacie zmiany. Dzięki temu przy następnym ostrzeżeniu CERT łatwiej będzie szybko ocenić, które urządzenia są już zabezpieczone, a które nadal wymagają interwencji. Regularna dokumentacja ułatwia też audyt bezpieczeństwa i planowanie wymiany starszego sprzętu.
Jak ograniczyć ryzyko kolejnego ataku
Po incydentach tego typu administratorzy powinni zwrócić uwagę nie tylko na sam router, lecz także na urządzenia znajdujące się za nim. Jeżeli napastnik uzyskał kontrolę nad sprzętem brzegowym, mógł próbować przechwytywać ruch, zmieniać reguły przekierowań lub wykorzystać urządzenie jako punkt wejścia do kolejnych segmentów sieci. Dlatego analiza powłamaniowa powinna obejmować również logi serwerów i systemów uwierzytelniania.
Po incydentach tego typu administratorzy powinni zwrócić uwagę nie tylko na sam router, lecz także na urządzenia znajdujące się za nim. Jeżeli napastnik uzyskał kontrolę nad sprzętem brzegowym, mógł próbować przechwytywać ruch, zmieniać reguły przekierowań lub wykorzystać urządzenie jako punkt wejścia do kolejnych segmentów sieci. Dlatego analiza powłamaniowa powinna obejmować również logi serwerów i systemów uwierzytelniania.
Po incydentach tego typu administratorzy powinni zwrócić uwagę nie tylko na sam router, lecz także na urządzenia znajdujące się za nim. Jeżeli napastnik uzyskał kontrolę nad sprzętem brzegowym, mógł próbować przechwytywać ruch, zmieniać reguły przekierowań lub wykorzystać urządzenie jako punkt wejścia do kolejnych segmentów sieci. Dlatego analiza powłamaniowa powinna obejmować również logi serwerów i systemów uwierzytelniania.
Dla administratora najważniejsze jest, aby po informacji o krytycznej podatności nie ograniczyć się do samego sprawdzenia numeru wersji. Trzeba także ustalić, czy urządzenie było dostępne z internetu, jakie usługi były wystawione na zewnątrz i czy w logach znajdują się nietypowe próby logowania. Jeżeli sprzęt obsługuje sieć firmową, warto porównać konfigurację z wcześniejszą kopią i sprawdzić, czy nie pojawiły się nowe konta, reguły przekierowań albo zmiany zapory. Taka kontrola pozwala odróżnić zwykłą potrzebę aktualizacji od możliwego incydentu bezpieczeństwa.
Małe firmy często nie mają osobnego zespołu bezpieczeństwa, dlatego dobrze przygotować prostą procedurę na podobne sytuacje. Powinna wskazywać, kto odpowiada za aktualizacje routerów, gdzie przechowywane są kopie konfiguracji i w jaki sposób dokumentuje się wykonane zmiany. Dzięki temu reakcja na kolejny komunikat CERT nie zaczyna się od ustalania, kto w ogóle ma hasło administracyjne do urządzenia. Porządek organizacyjny bywa równie ważny jak sama technologia, zwłaszcza gdy sprzęt pracuje bez przerwy przez wiele lat.
Po usunięciu podatności warto jeszcze raz przejrzeć ustawienia dostępu zdalnego. Jeżeli dana usługa nie jest potrzebna z internetu, najlepiej ograniczyć ją do sieci lokalnej lub zaufanych adresów. W większej organizacji pomocne może być wydzielenie osobnej sieci do zarządzania urządzeniami. Takie działania nie zastępują aktualizacji, ale zmniejszają powierzchnię ataku i utrudniają wykorzystanie kolejnego błędu, który może pojawić się w przyszłości.
Źródła
CERT Polska: https://cert.pl/posts/2026/09/mikrotrick-analiza-techniczna/
Źródło uzupełniające: https://moje.cert.pl/komunikaty/2026/162/uwaga-administratorzy-wymagana-pilna-aktualizacja/